無料デモ お問い合わせ

経済産業省

「サプライチェーン強化に向けたセキュリティ対策評価制度」
対応ソリューション
この制度、いつから・どこまで関係する?
三つ星と四つ星、何がどれだけ違う?
★Neusoft製品の能力はどのような点をカバーできますか。

取引先から求められる"対策レベル"を、いまから見える形に

ビジネス·ITサービスサプライチェーンにおける委託元·委託先の関係を想定し、取引先に求める対策水準を段階で示す制度です

制度の対象
取引関係の中で、サイバー攻撃に起因する事業停止、情報漏えい、踏み台化などのリスク低減を求めます。
開始時期
令和8年度下期の制度開始を目指し、制度運営基盤の整備や利用促進が進められます。

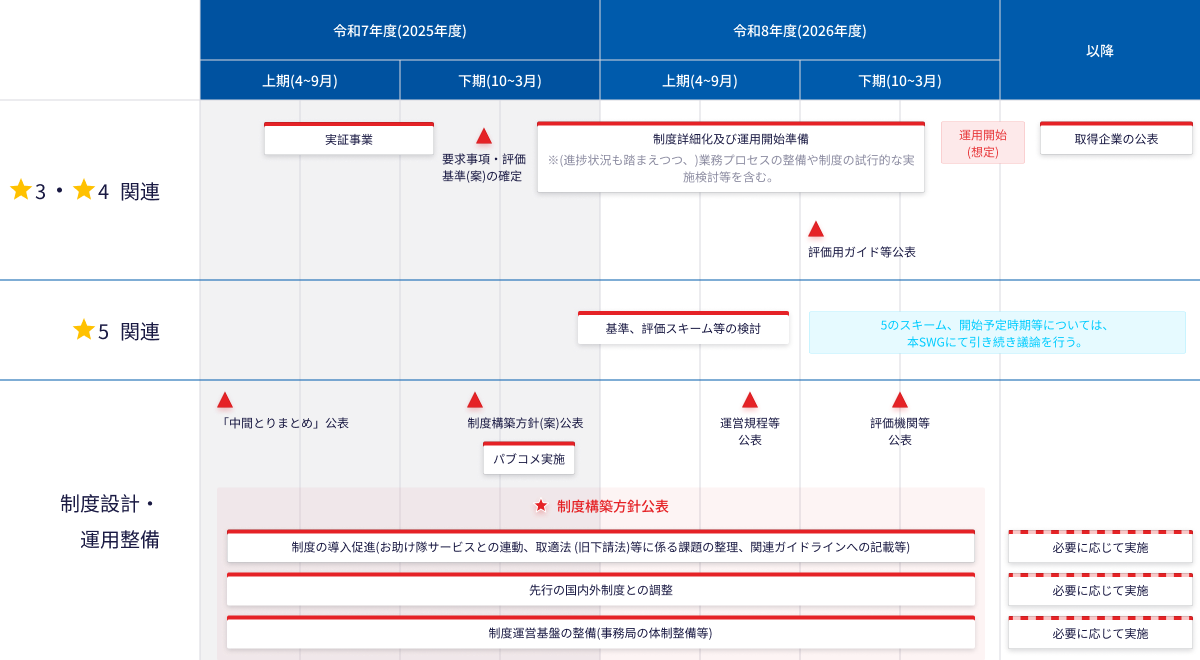
今後のスケジュール

令和8年度下期の制度開始を目指し、制度運営基盤の整備や利用促進等が進められます。

令和7年度(2025年度)
令和8年度(2026年度)
以降
上期(4~9月)
下期(10~3月)
上期(4~9月)
下期(10~3月)
3・
4 関連
実証事業
制度詳細化及び運用開始準備
※(進捗状況も踏まえつつ、)業務プロセスの整備や制度の試行的な実施検討等を含む。
運用開始(想定)
取得企業の公表
要求事項·評価基準(案)の確定
評価用ガイド等公表
5 関連
基準、評価スキーム等の検討
5のスキーム、開始予定時期等については、本SWGにて引き続き議論を行う。
制度設計・
運用整備
「中間とりまとめ」公表
制度構築方針(案)公表
運営規程等公表
評価機関等公表
パブコメ実施
制度構築方針公表
制度の導入促進(お助け隊サービスとの連動、取適法 (旧下請法)等に係る課題の整理、関連ガイドラインへの記載等)
先行の国内外制度との調整
制度運営基盤の整備(事務局の体制整備等)
必要に応じて実施
必要に応じて実施
必要に応じて実施

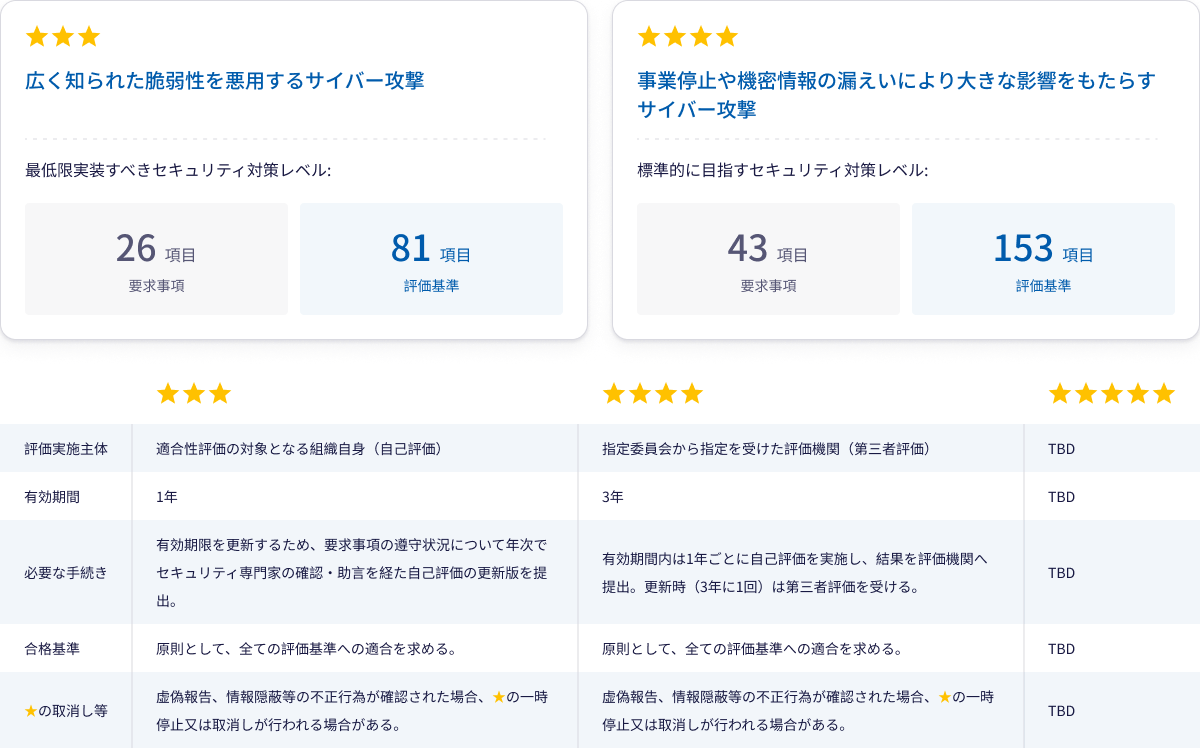
★ 3 と ★ 4 の差異

対策レベル、要求事項·評価基準の数、評価主体、有効期期間、更新手続きを分けて確認します。

広く知られた脆弱性を悪用するサイバー攻撃
最低限実装すべきセキュリティ対策レベル:
26 項目
要求事項
81 項目
評価基準
事業停止や機密情報の漏えいにより大きな影響をもたらすサイバー攻撃
標準的に目指すセキュリティ対策レベル:
43 項目
要求事項
153 項目
評価基準
評価実施主体
有効期間
必要な手続き
合格基準
の取消し等
適合性評価の対象となる組織自身(自己評価)
1年
有効期限を更新するため、要求事項の遵守状況について年次でセキュリティ専門家の確認・助言を経た自己評価の更新版を提出。
原則として、全ての評価基準への適合を求める。
虚偽報告、情報隠蔽等の不正行為が確認された場合、
の一時
停止又は取消しが行われる場合がある。
指定委員会から指定を受けた評価機関(第三者評価)
3年
有効期間内は1年ごとに自己評価を実施し、結果を評価機関へ提出。更新時(3年に1回)は第三者評価を受ける。
原則として、全ての評価基準への適合を求める。
虚偽報告、情報隠蔽等の不正行為が確認された場合、
の一時
停止又は取消しが行われる場合がある。
TBD
TBD
TBD
TBD
TBD

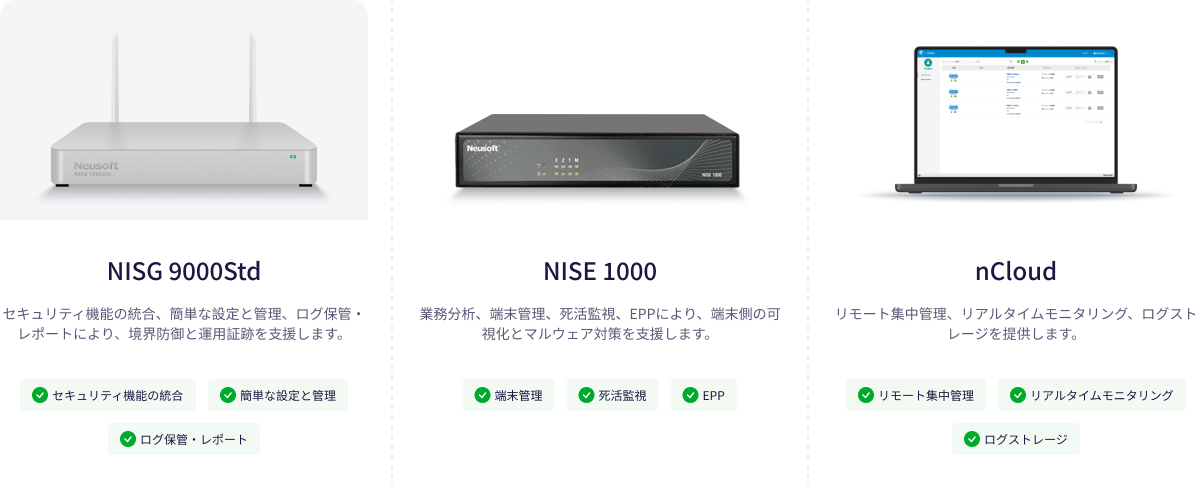
対応製品

UTM/ファイアウォール、エンドポイントセキュリティ、クラウド管理を組み合わせ、評価基準に沿った多層防御と運用証跡を提供します。

NISG 9000Std
セキュリティ機能の統合、簡単な設定と管理、ログ保管・レポートにより、境界防御と運用証跡を支援します。
セキュリティ機能の統合
簡単な設定と管理
ログ保管・レポート
NISE 1000
業務分析、端末管理、死活監視、EPPにより、端末側の可視化とマルウェア対策を支援します。
端末管理
死活監視
EPP
nCloud
リモート集中管理、リアルタイムモニタリング、ログストレージを提供します。
リモート集中管理
リアルタイムモニタリング
ログストレージ

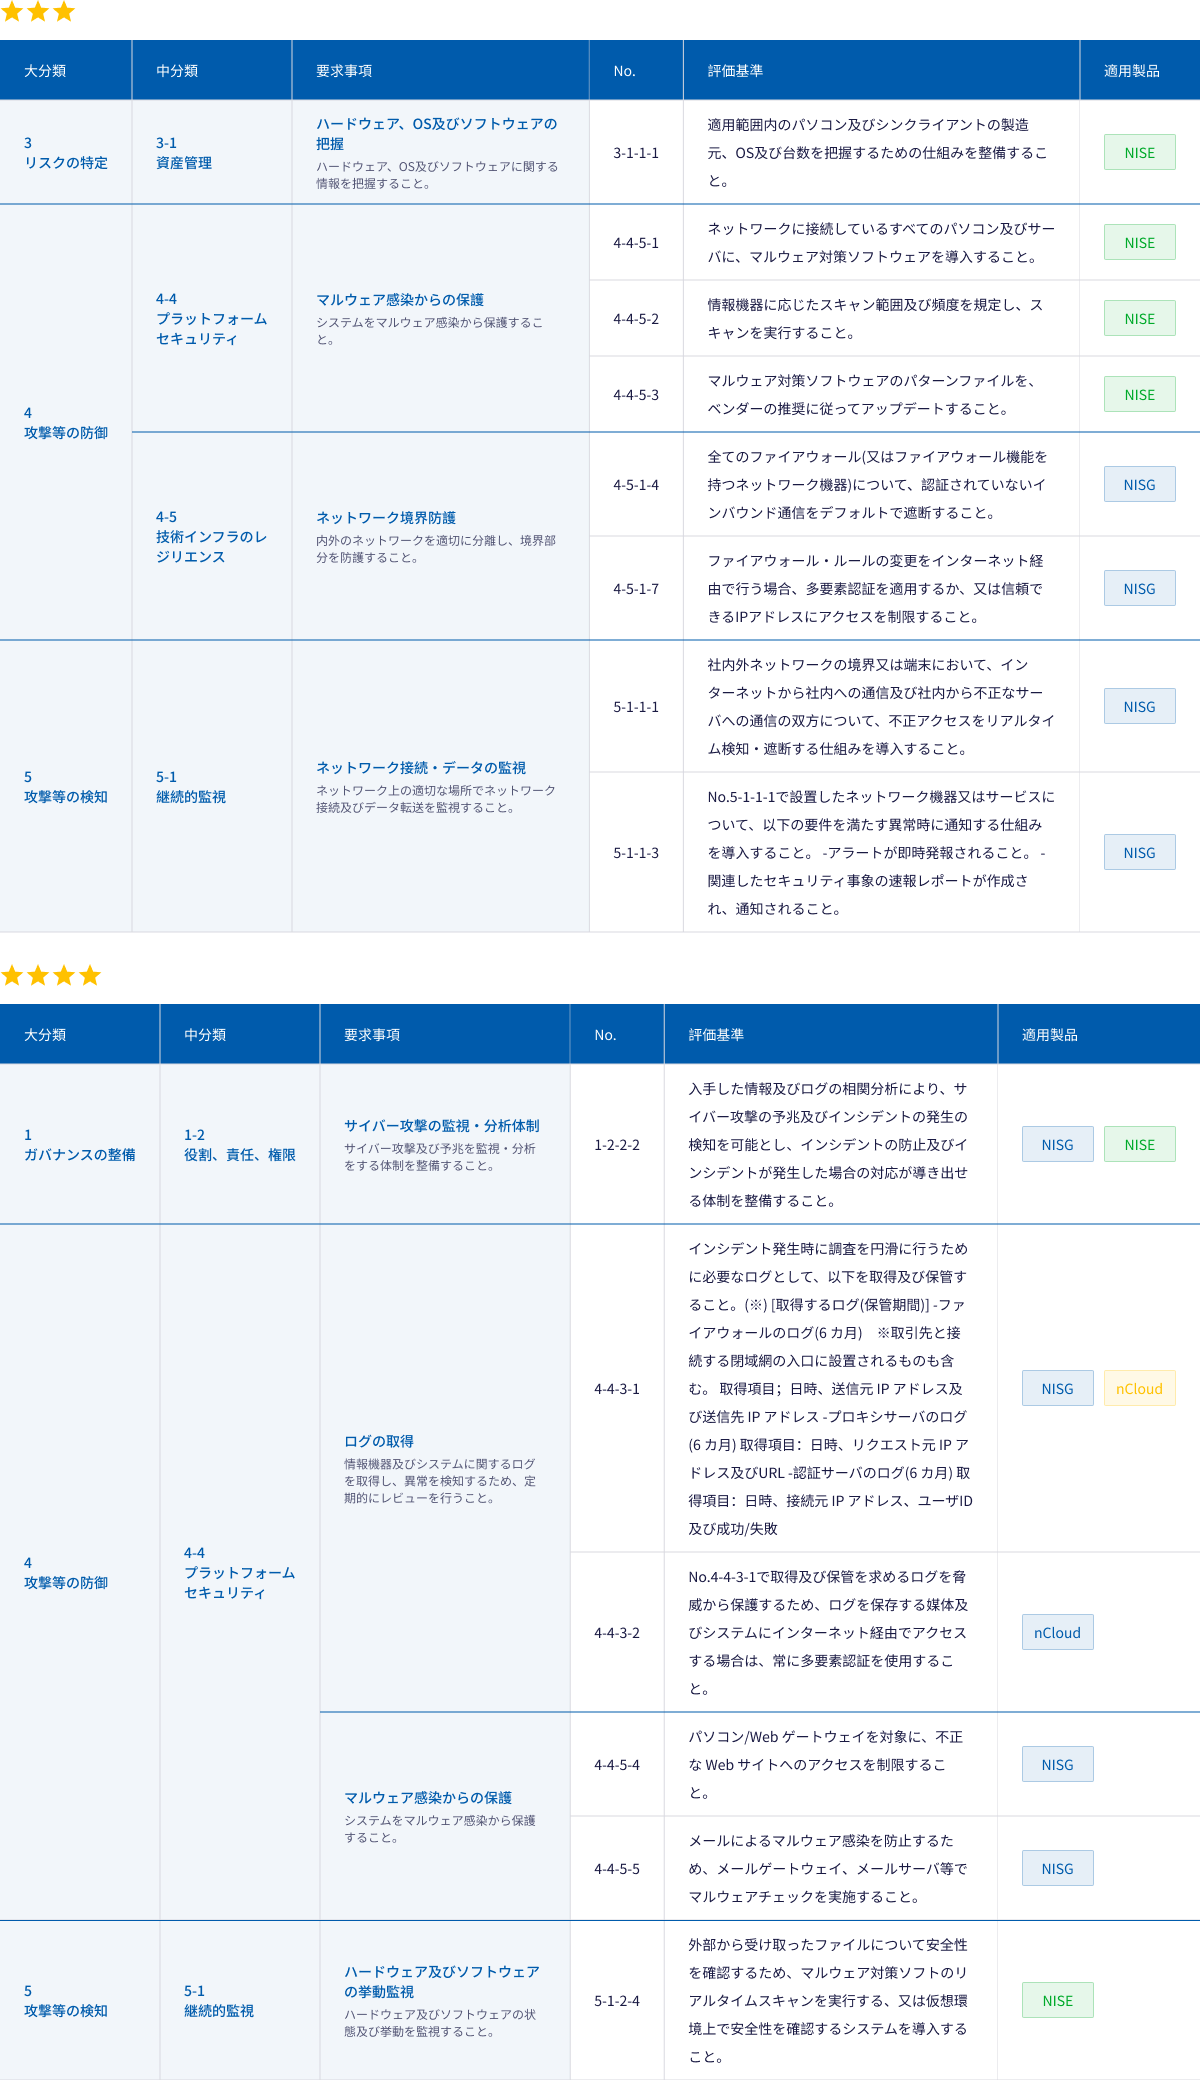
要求事項・評価基準との対応

大分類
中分類
要求事項
No.
評価基準
適用製品
3
リスクの特定
3-1
資産管理
ハードウェア、OS及びソフトウェアの把握
ハードウェア、OS及びソフトウェアに関する情報を把握すること。
3-1-1-1
適用範囲内のパソコン及びシンクライアントの製造元、OS及び台数を把握するための仕組みを整備すること。
NISE
4
攻撃等の防御
4-4
プラットフォーム
セキュリティ
マルウェア感染からの保護
システムをマルウェア感染から保護すること。
4-4-5-1
ネットワークに接続しているすべてのパソコン及びサーバに、マルウェア対策ソフトウェアを導入すること。
NISE
4-4-5-2
情報機器に応じたスキャン範囲及び頻度を規定し、スキャンを実行すること。
NISE
4-4-5-3
マルウェア対策ソフトウェアのパターンファイルを、ベンダーの推奨に従ってアップデートすること。
NISE
4-5
技術インフラのレ
ジリエンス
ネットワーク境界防護
内外のネットワークを適切に分離し、境界部分を防護すること。
4-5-1-4
全てのファイアウォール(又はファイアウォール機能を持つネットワーク機器)について、認証されていないインバウンド通信をデフォルトで遮断すること。
NISG
4-5-1-7
ファイアウォール・ルールの変更をインターネット経由で行う場合、多要素認証を適用するか、又は信頼できるIPアドレスにアクセスを制限すること。
NISG
5
攻撃等の検知
5-1
継続的監視
ネットワーク接続・データの監視
ネットワーク上の適切な場所でネットワーク接続及びデータ転送を監視すること。
5-1-1-1
社内外ネットワークの境界又は端末において、インターネットから社内への通信及び社内から不正なサーバへの通信の双方について、不正アクセスをリアルタイム検知・遮断する仕組みを導入すること。
NISG
5-1-1-3
No.5-1-1-1で設置したネットワーク機器又はサービスについて、以下の要件を満たす異常時に通知する仕組みを導入すること。 -アラートが即時発報されること。 -関連したセキュリティ事象の速報レポートが作成され、通知されること。
NISG
大分類
中分類
要求事項
No.
評価基準
適用製品
1
ガバナンスの整備
1-2
役割、責任、権限
サイバー攻撃の監視・分析体制
サイバー攻撃及び予兆を監視・分析をする体制を整備すること。
1-2-2-2
入手した情報及びログの相関分析により、サイバー攻撃の予兆及びインシデントの発生の検知を可能とし、インシデントの防止及びインシデントが発生した場合の対応が導き出せる体制を整備すること。
NISG
NISE
4
攻撃等の防御
4-4
プラットフォーム
セキュリティ
ログの取得
情報機器及びシステムに関するログを取得し、異常を検知するため、定期的にレビューを行うこと。
4-4-3-1
インシデント発生時に調査を円滑に行うために必要なログとして、以下を取得及び保管すること。(※) [取得するログ(保管期間)] -ファイアウォールのログ(6 カ月) ※取引先と接続する閉域網の入口に設置されるものも含む。 取得項目;日時、送信元 IP アドレス及び送信先 IP アドレス -プロキシサーバのログ(6 カ月) 取得項目:日時、リクエスト元 IP アドレス及びURL -認証サーバのログ(6 カ月) 取得項目:日時、接続元 IP アドレス、ユーザID及び成功/失敗
NISG
nCloud
4-4-3-2
No.4-4-3-1で取得及び保管を求めるログを脅威から保護するため、ログを保存する媒体及びシステムにインターネット経由でアクセスする場合は、常に多要素認証を使用すること。
nCloud
マルウェア感染からの保護
システムをマルウェア感染から保護すること。
4-4-5-4
パソコン/Web ゲートウェイを対象に、不正な Web サイトへのアクセスを制限すること。
NISG
4-4-5-5
メールによるマルウェア感染を防止するため、メールゲートウェイ、メールサーバ等でマルウェアチェックを実施すること。
NISG
5
攻撃等の検知
5-1
継続的監視
ハードウェア及びソフトウェアの挙動監視
ハードウェア及びソフトウェアの状態及び挙動を監視すること。
5-1-2-4
外部から受け取ったファイルについて安全性を確認するため、マルウェア対策ソフトのリアルタイムスキャンを実行する、又は仮想環境上で安全性を確認するシステムを導入すること。
NISE