無料デモ お問い合わせ

NISG Smart Connect

次世代リモートアクセスVPN — 全プラットフォーム対応

L2TP+IKEv2デュアルプロトコル、Windows・macOS・iOS・Androidすべて対応。ファイアウォールから自動プロビジョニング、ワンクリック接続。中堅・中小企業の多拠点VPNと在宅勤務を強力にバックアップします。
全4プラットフォーム IKEv2 強暗号化 ワンクリック接続 詳細ログ・統計

リモートアクセス、こんな悩みありませんか?

従来のVPNクライアントは、SMBの多様なリモートアクセス要件に十分応えられていません。次の4つの課題を抱えたまま運用しているケースが多くみられます。

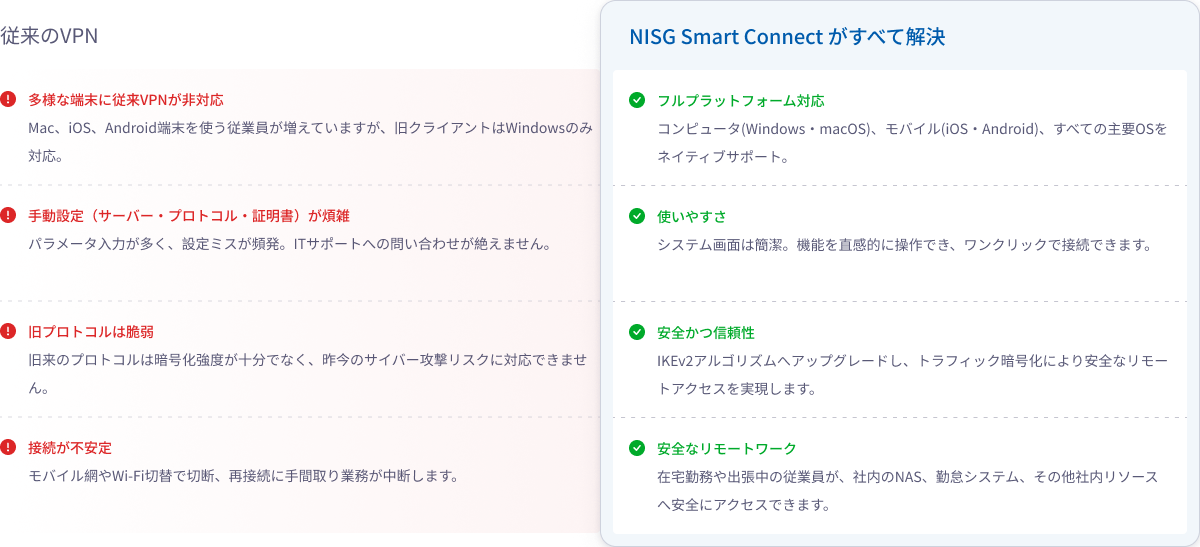
従来のVPN
多様な端末に従来VPNが非対応
Mac、iOS、Android端末を使う従業員が増えていますが、旧クライアントはWindowsのみ対応。
手動設定(サーバー・プロトコル・証明書)が煩雑
パラメータ入力が多く、設定ミスが頻発。ITサポートへの問い合わせが絶えません。
旧プロトコルは脆弱
旧来のプロトコルは暗号化強度が十分でなく、昨今のサイバー攻撃リスクに対応できません。
接続が不安定
モバイル網やWi-Fi切替で切断、再接続に手間取り業務が中断します。
NISG Smart Connect がすべて解決
フルプラットフォーム対応
コンピュータ(Windows・macOS)、モバイル(iOS・Android)、すべての主要OSをネイティブサポート。
使いやすさ
システム画面は簡潔。機能を直感的に操作でき、ワンクリックで接続できます。
安全かつ信頼性
IKEv2アルゴリズムへアップグレードし、トラフィック暗号化により安全なリモートアクセスを実現します。
安全なリモートワーク
在宅勤務や出張中の従業員が、社内のNAS、勤怠システム、その他社内リソースへ安全にアクセスできます。

NISG Smart Connect が選ばれる理由

セキュリティと使いやすさの両立をテーマに、エンドユーザーから管理者まで、すべての業務シーンをカバーする機能を実装しました。

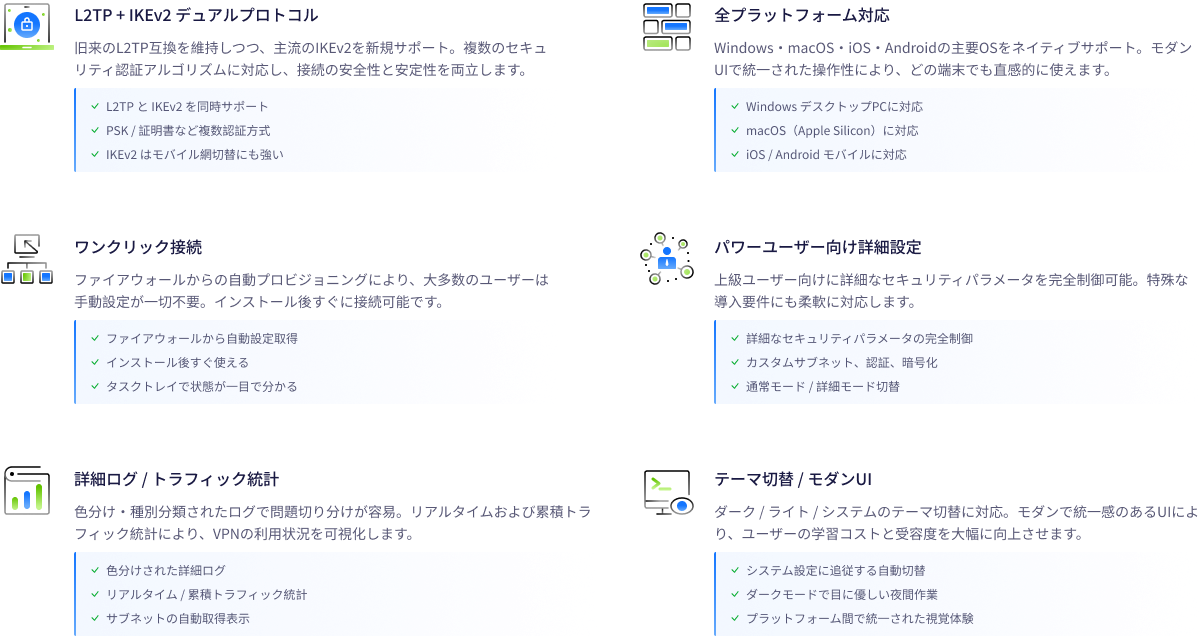
L2TP + IKEv2 デュアルプロトコル
旧来のL2TP互換を維持しつつ、主流のIKEv2を新規サポート。複数のセキュリティ認証アルゴリズムに対応し、接続の安全性と安定性を両立します。
L2TP と IKEv2 を同時サポート
PSK / 証明書など複数認証方式
IKEv2 はモバイル網切替にも強い
全プラットフォーム対応
Windows・macOS・iOS・Androidの主要OSをネイティブサポート。モダンUIで統一された操作性により、どの端末でも直感的に使えます。
Windows デスクトップPCに対応
macOS(Apple Silicon)に対応
iOS / Android モバイルに対応
ワンクリック接続
ファイアウォールからの自動プロビジョニングにより、大多数のユーザーは手動設定が一切不要。インストール後すぐに接続可能です。
ファイアウォールから自動設定取得
インストール後すぐ使える
タスクトレイで状態が一目で分かる
パワーユーザー向け詳細設定
上級ユーザー向けに詳細なセキュリティパラメータを完全制御可能。特殊な導入要件にも柔軟に対応します。
詳細なセキュリティパラメータの完全制御
カスタムサブネット、認証、暗号化
通常モード / 詳細モード切替
詳細ログ / トラフィック統計
色分け・種別分類されたログで問題切り分けが容易。リアルタイムおよび累積トラフィック統計により、VPNの利用状況を可視化します。
色分けされた詳細ログ
リアルタイム / 累積トラフィック統計
サブネットの自動取得表示
テーマ切替 / モダンUI
ダーク / ライト / システムのテーマ切替に対応。モダンで統一感のあるUIにより、ユーザーの学習コストと受容度を大幅に向上させます。
システム設定に追従する自動切替
ダークモードで目に優しい夜間作業
プラットフォーム間で統一された視覚体験

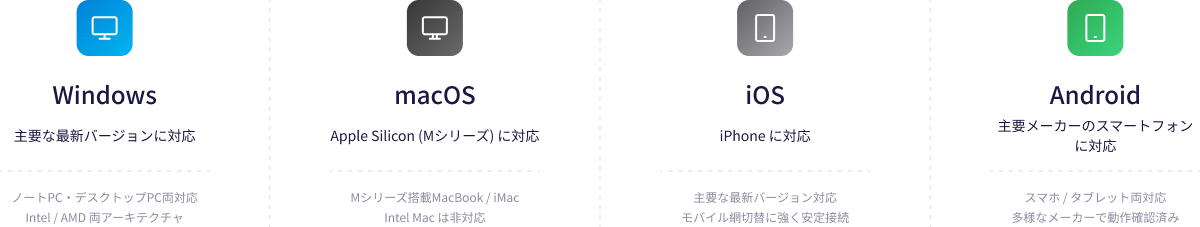
サポート対象プラットフォーム

企業内のPCから個人所有のデバイスまで、4大プラットフォームをすべてカバー。

Windows
主要な最新バージョンに対応
ノートPC・デスクトップPC両対応
Intel / AMD 両アーキテクチャ
macOS
Apple Silicon (Mシリーズ) に対応
Mシリーズ搭載MacBook / iMac
Intel Mac は非対応
iOS
iPhone に対応
主要な最新バージョン対応
モバイル網切替に強く安定接続
Android
主要メーカーのスマートフォンに対応
スマホ / タブレット両対応
多様なメーカーで動作確認済み

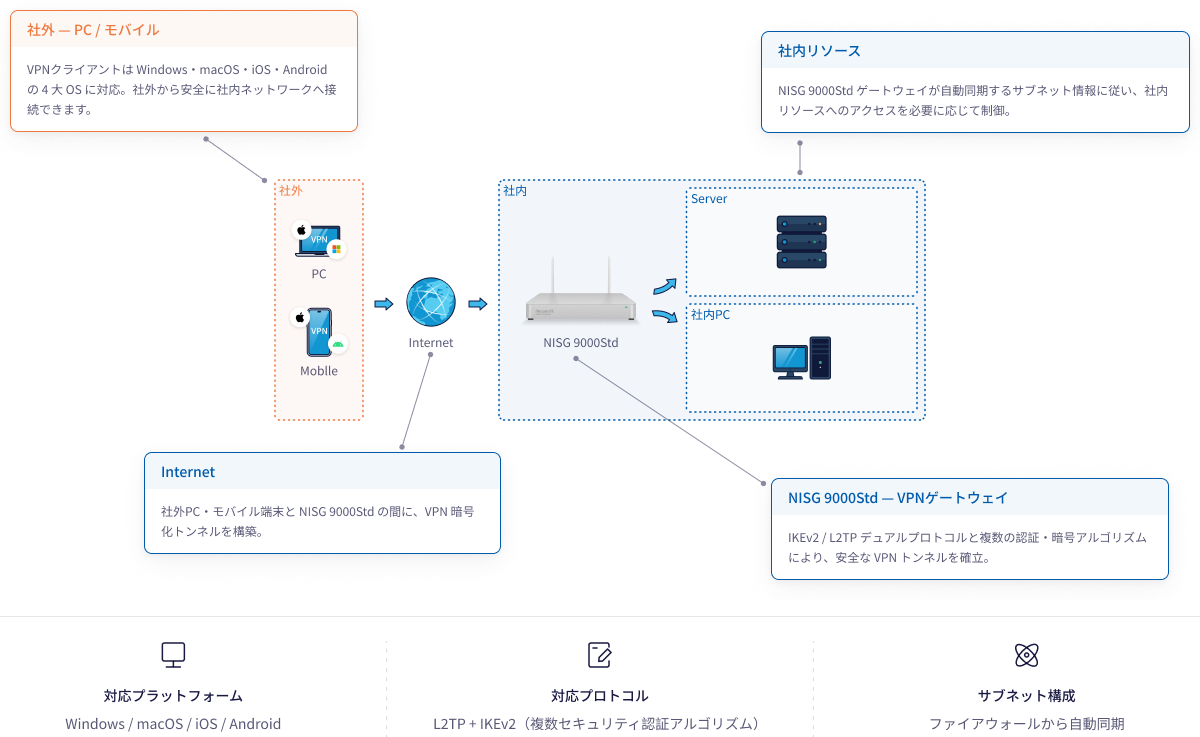
ネットワーク構成例

社外(リモートユーザー・モバイル)から、社内のNISG 9000Stdを経由して、社内のサーバ・社内PCへ安全にアクセスする標準構成です。

社外 — PC / モバイル
VPNクライアントは Windows・macOS・iOS・Android の 4 大 OS に対応。社外から安全に社内ネットワークへ接続できます。
社内リソース
NISG 9000Std ゲートウェイが自動同期するサブネット情報に従い、社内リソースへのアクセスを必要に応じて制御。
Internet
社外PC・モバイル端末と NISG 9000Std の間に、VPN 暗号化トンネルを構築。
NISG 9000Std — VPNゲートウェイ
IKEv2 / L2TP デュアルプロトコルと複数の認証・暗号アルゴリズムにより、安全な VPN トンネルを確立。
NISG 9000Std
対応プラットフォーム
Windows / macOS / iOS / Android
対応プロトコル
L2TP + IKEv2(複数セキュリティ認証アルゴリズム)
サブネット構成
ファイアウォールから自動同期

コア利用シーン

NISG Smart Connect は、ルータモード(主流)を中心に、ブリッジモードなどの特殊要件にも対応できる、計5つのデプロイシナリオをカバーします。

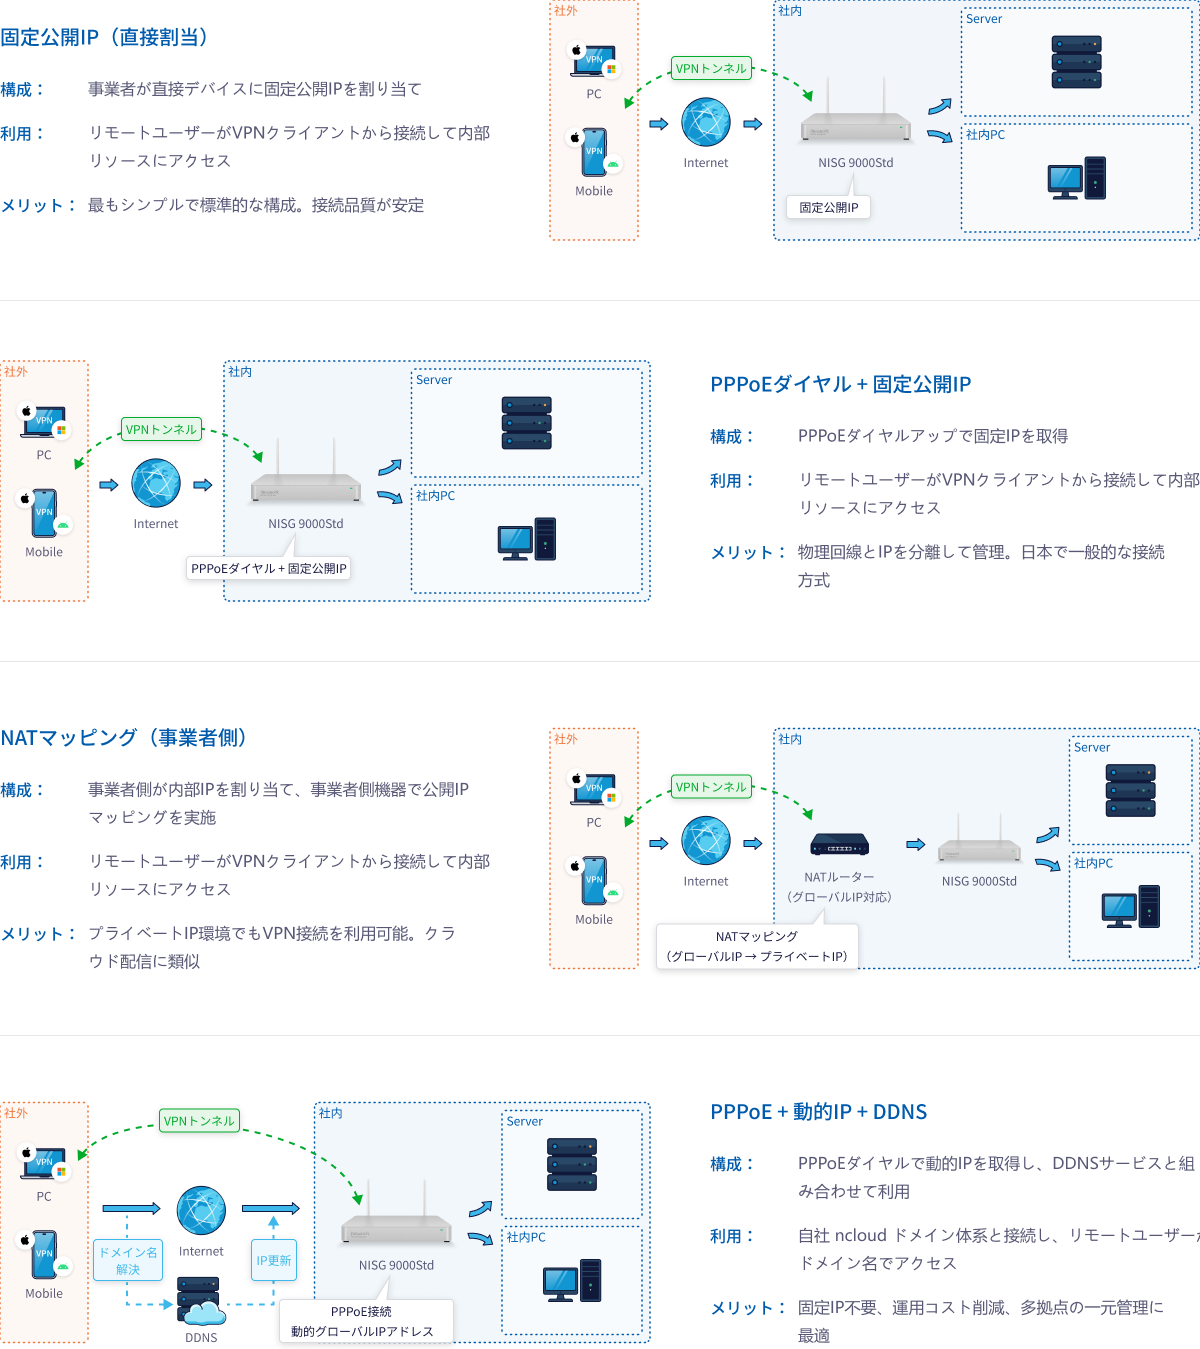
固定公開IP(直接割当)
構成:
事業者が直接デバイスに固定公開IPを割り当て
利用:
リモートユーザーがVPNクライアントから接続して内部リソースにアクセス
メリット:
最もシンプルで標準的な構成。接続品質が安定
固定公開IP
NISG 9000Std
PPPoEダイヤル + 固定公開IP
構成:
PPPoEダイヤルアップで固定IPを取得
利用:
リモートユーザーがVPNクライアントから接続して内部リソースにアクセス
メリット:
物理回線とIPを分離して管理。日本で一般的な接続方式
PPPoEダイヤル + 固定公開IP
NISG 9000Std
NATマッピング(事業者側)
構成:
事業者側が内部IPを割り当て、事業者側機器で公開IPマッピングを実施
利用:
リモートユーザーがVPNクライアントから接続して内部リソースにアクセス
メリット:
プライベートIP環境でもVPN接続を利用可能。クラウド配信に類似
NATマッピング
(グローバルIP→プライベートIP)
NISG 9000Std
PPPoE + 動的IP + DDNS
構成:
PPPoEダイヤルで動的IPを取得し、DDNSサービスと組み合わせて利用
利用:
自社 ncloud ドメイン体系と接続し、リモートユーザーがドメイン名でアクセス
メリット:
固定IP不要、運用コスト削減、多拠点の一元管理に最適
PPPoE接続
動的グローバルIPアドレス
NISG 9000Std
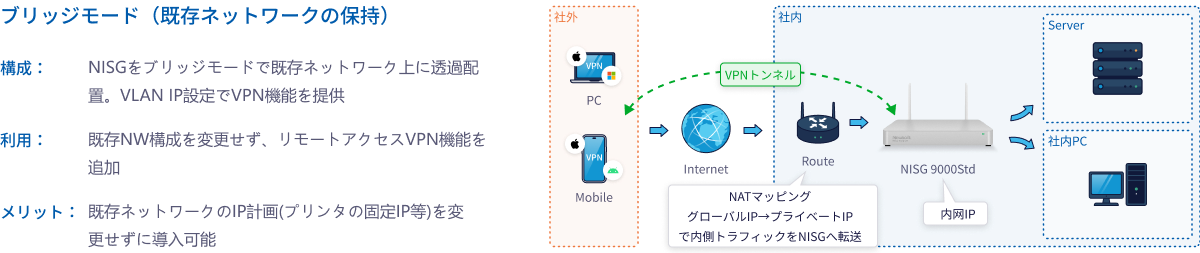
ブリッジモード(既存ネットワークの保持)
構成:
NISGをブリッジモードで既存ネットワーク上に透過配置。VLAN IP設定でVPN機能を提供
利用:
既存NW構成を変更せず、リモートアクセスVPN機能を追加
メリット:
既存ネットワークのIP計画(プリンタの固定IP等)を変更せずに導入可能
NAT マッピング
グローバルIP→プライベートIP
で内側トラフィックを NISGへ転送
内網IP
NISG 9000Std

ご利用条件

NISG Smart Connect をご利用いただくために必要な環境・条件をご案内します。

NISGファイアウォール
ファームウェア
バージョン 726047 以上が必要です。日本市場でご利用するお客様は、必ず事前にファームウェアのバージョンを確認・更新してください。
標準ライセンスに包含
NISG Smart Connect は NISGファイアウォールの標準ライセンスに包含されており、追加の個別購入は不要です。
ネットワーク環境
NISGとSmart Connectの両方にはインターネット接続が必要です。インターネット接続が必要です。動的IP環境でも、DDNS(ncloud連携)と組み合わせて問題なくご利用いただけます。

今すぐ NISG Smart Connect を体験

お問い合わせいただければ、ライセンス確認から導入支援までトータルでご支援いたします。多拠点・在宅勤務・出張中の業務継続に、ぜひお役立てください。